Cybersécurité spatiale : sécuriser toute la chaîne de valeur, de la confiance dans les fournisseurs à la résilience des missions
Les infrastructures spatiales sont devenues essentielles aux communications, à la navigation, à l’observation de la Terre et aux opérations de défense. Leur cybersécurité ne dépend pourtant pas des seuls satellites : elle repose sur une chaîne complexe de fournisseurs, de composants électroniques, de logiciels, de stations au sol, de services numériques et d’organisations.
Comment garantir la confiance dans cette chaîne d’approvisionnement ? Comment maîtriser les dépendances technologiques pendant toute la durée de vie d’un satellite ? Comment renforcer la souveraineté européenne sans freiner l’innovation du New Space ?
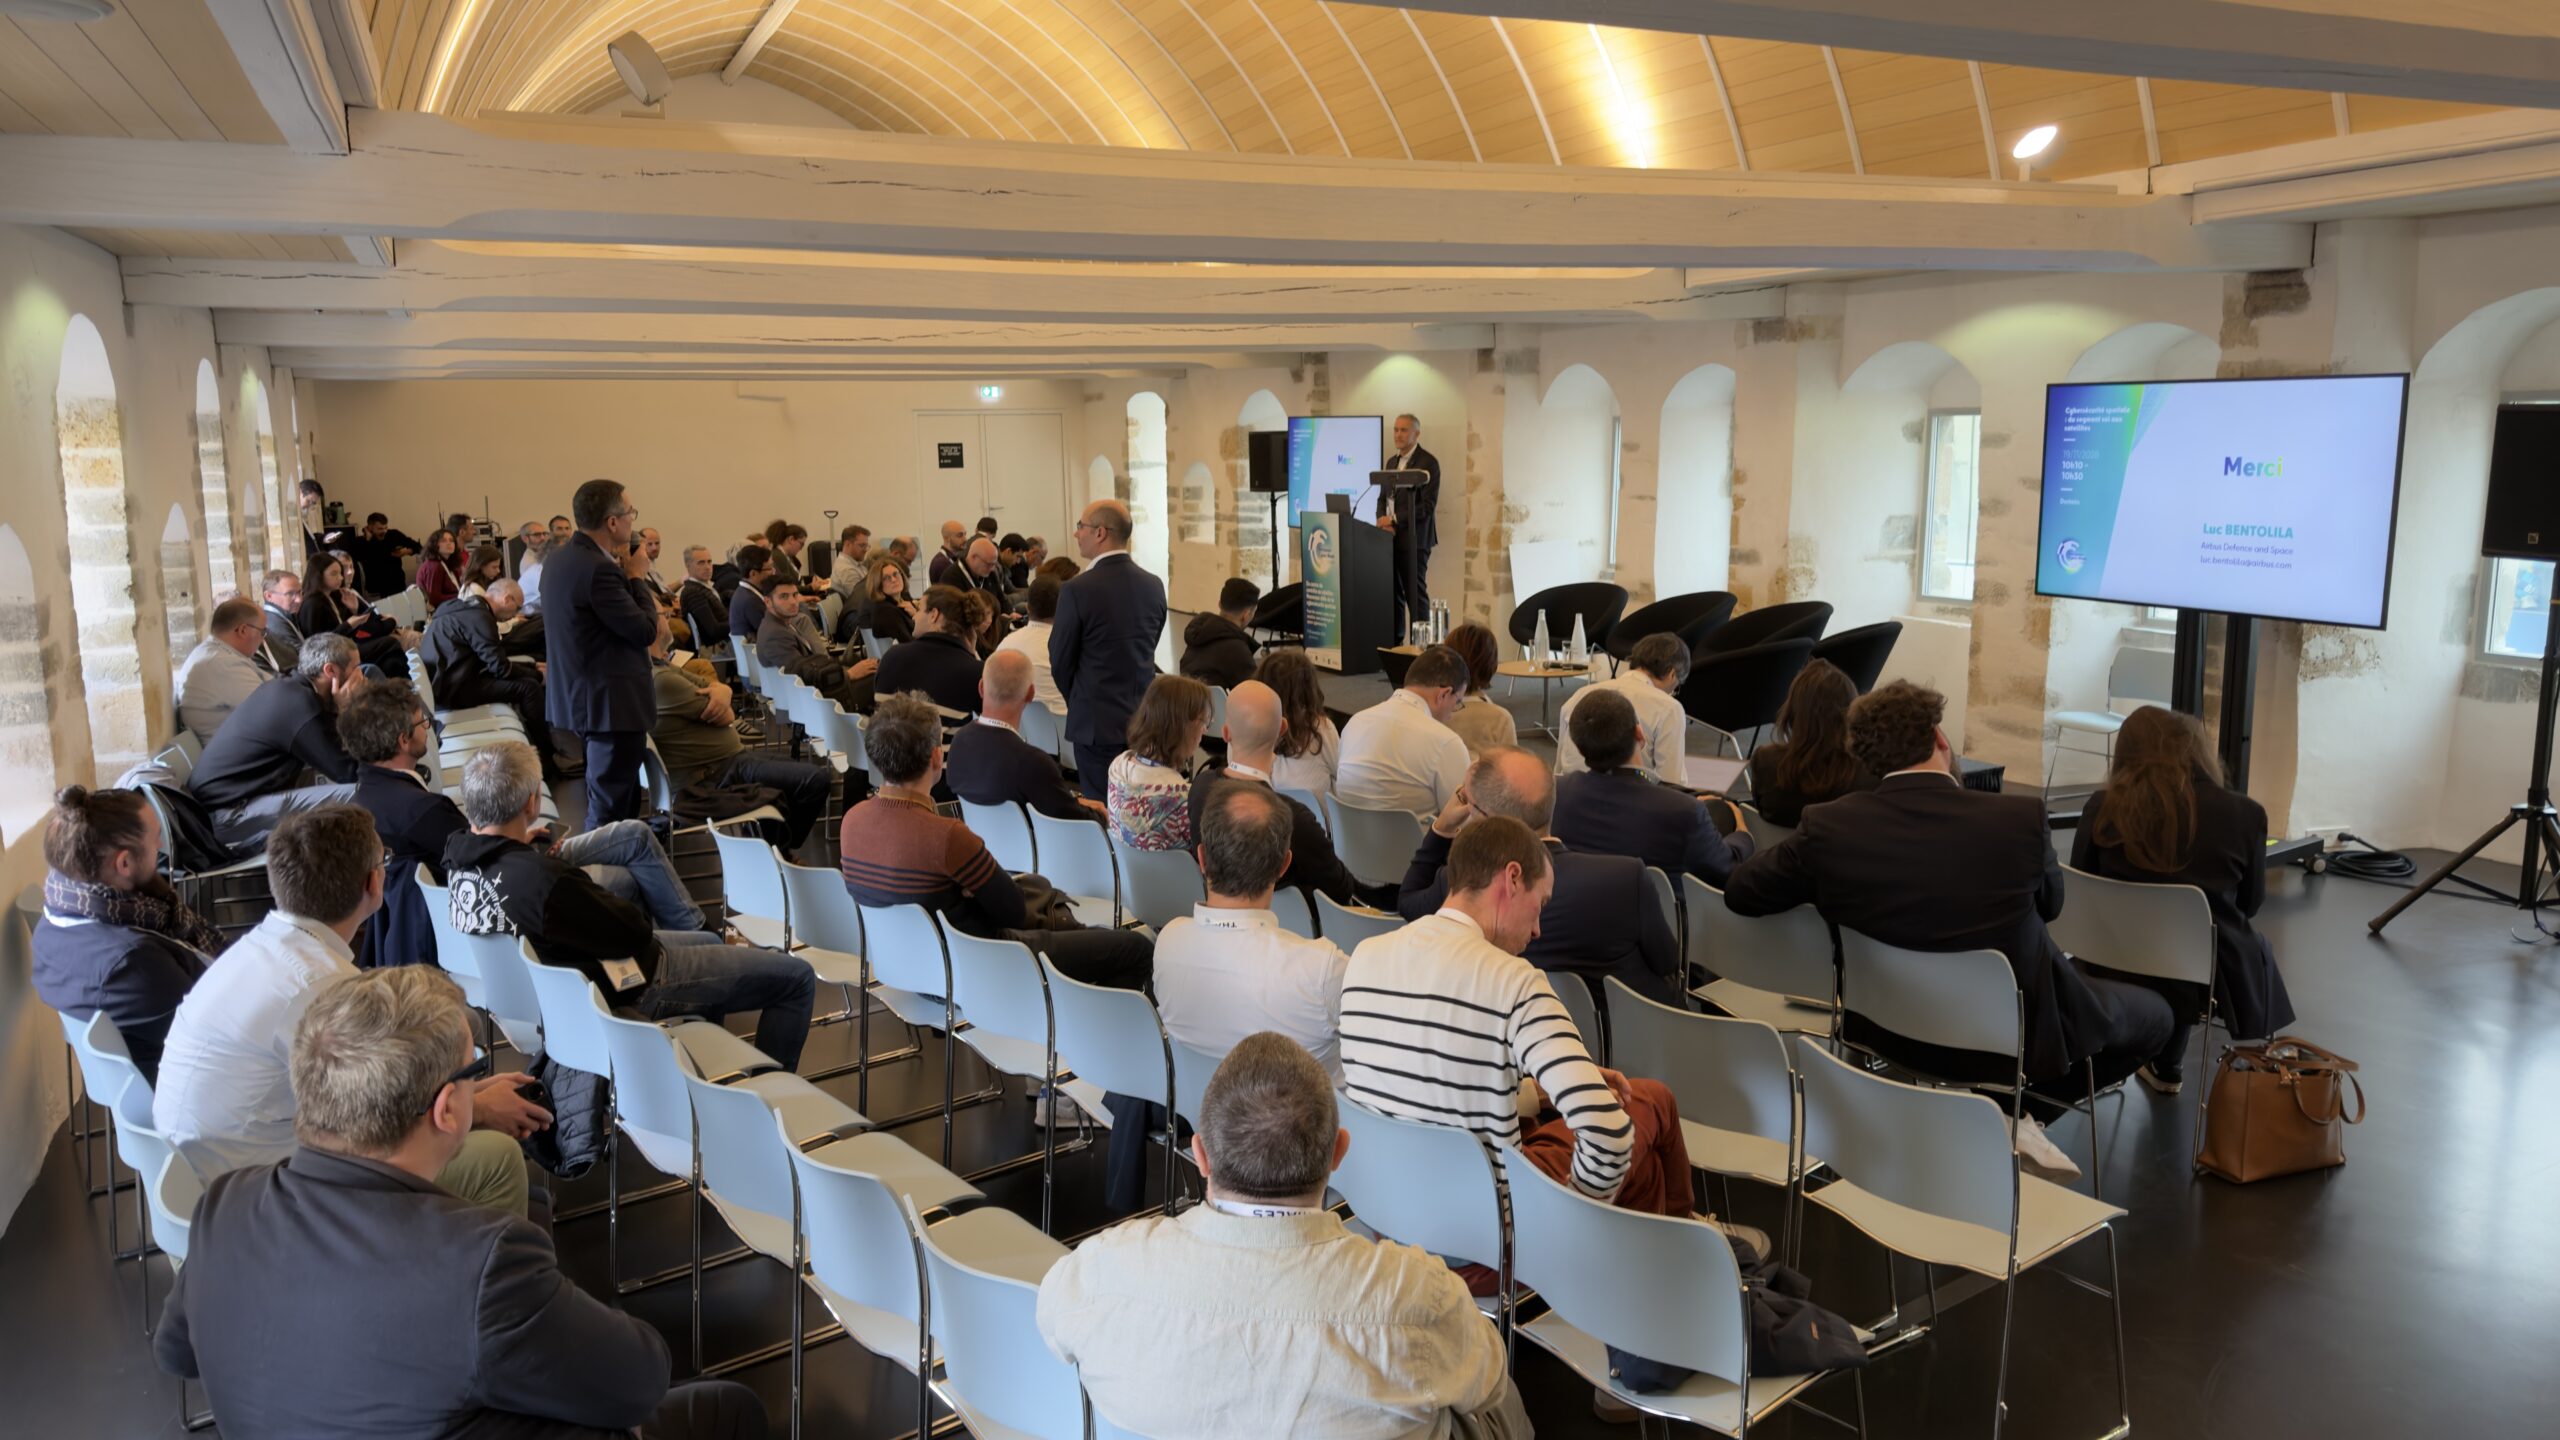
Ces questions étaient au cœur de la table ronde « La chaîne d’approvisionnement spatiale, un enjeu majeur de vigilance cyber », organisée le 19 novembre 2026 à Rennes dans le cadre de l’European Cyber Week. Animée par Sabrina Barré, consultante Espace chez DragonFly Partners, elle réunissait Antoine Hautin (Secrétaire général et VP Défense, Almond), Marc-Oliver Pahl (IMT Atlantique / Chaire Cyber CNI), Franck Perrin (Directeur du développement du spatial, Thales) et Stefan Tibar (DGA).
Le débat a fait ressortir un enjeu transversal : la sécurité des composants individuels ne garantit pas celle du système complet. La confiance doit être construite, vérifiée et maintenue dans les interactions entre technologies, fournisseurs et opérateurs, tout au long du cycle de vie des missions.
Que révèle réellement l’Observatoire de la cybersécurité du secteur spatial ?
L’échange s’est ouvert sur les résultats de l’Observatoire de la performance cybersécurité du secteur spatial, présentés par Antoine Hautin dans le cadre des travaux du groupe Cyber & Espace du Pôle d’excellence cyber. L’étude s’appuie sur une évaluation de l’exposition numérique externe de 170 entreprises de la chaîne de valeur spatiale, réalisée avec la plateforme Security Rating® de Board of Cyber.
Le score moyen du panel atteint 705 sur 1 000, contre 725 pour la population générale de référence. Parmi les 170 entreprises, 161 sont classées à un niveau intermédiaire ou avancé. Près de 91 % présentent au moins un constat classé de sévérité élevée ou critique dans le périmètre examiné. Cette dernière statistique ne signifie toutefois pas que 91 % des entreprises présentent une vulnérabilité critique dont l’exploitation a été démontrée.
L’Observatoire examine les services et configurations visibles depuis Internet : messagerie, certificats, technologies web, services exposés et vulnérabilités potentielles. Il ne constitue ni un audit complet des organisations ni une évaluation directe de la sécurité des satellites, des logiciels de vol ou des missions spatiales. Les résultats sont d’ailleurs contrastés : certains indicateurs, dont ceux relatifs aux vulnérabilités, sont inférieurs à la référence générale, tandis que l’indicateur de rapidité de correction est supérieur.
Cette distinction a nourri la discussion : une évaluation de fournisseurs pris individuellement ne permet pas à elle seule de comprendre les dépendances, les interfaces de maintenance et les risques qui apparaissent lors de l’intégration. Pour la recherche en cybersécurité des systèmes distribués, l’étape suivante consiste à relier l’exposition des organisations aux conséquences potentielles sur les fonctions du système spatial complet.
Dépendances technologiques : vérifier, remplacer, continuer à fonctionner
Les programmes spatiaux européens reposent sur des chaînes d’approvisionnement spécialisées : composants électroniques, logiciels embarqués, équipements de communication, services numériques et outils de développement peuvent dépendre d’un petit nombre de fournisseurs, parfois situés hors d’Europe.
Stefan Tibar (DGA) a rappelé l’importance d’une approche proportionnée à la criticité des fonctions et aux risques associés. La question ne se résume pas à la nationalité du fournisseur : elle concerne aussi les possibilités de contrôle et les conséquences d’une dépendance.
Marc-Oliver Pahl a proposé trois capacités pour caractériser la maîtrise d’une dépendance : vérifier ce qui est fourni et son comportement ; remplacer un composant ou un fournisseur devenu problématique ; et maintenir le fonctionnement essentiel lorsque cette dépendance est compromise ou indisponible. Ces capacités renvoient à la modularité, à l’interopérabilité, à la maîtrise des interfaces et à la résilience. La souveraineté technologique implique ainsi de conserver une véritable capacité d’action sur le système.
Conformité, certification et confiance vérifiable
Les échanges ont porté sur le Référentiel de maturité cyber fondamentale (RMC-F), qui contribue à structurer les attentes envers les entreprises de la base industrielle et technologique de défense. Autoévaluation, exigences contractuelles et audits constituent des instruments utiles pour clarifier les responsabilités et améliorer les pratiques.
Mais la conformité d’un fournisseur ne prouve pas automatiquement la sécurité du système final. Des composants évalués séparément peuvent présenter des interactions inattendues une fois intégrés. Une configuration initialement jugée sûre peut aussi évoluer sous l’effet de mises à jour ou de nouvelles techniques d’attaque.
La perspective apportée par la Chaire Cyber CNI consiste à compléter l’évaluation ponctuelle par une confiance vérifiable dans le temps : observer le comportement réel des systèmes, détecter des anomalies et confronter plusieurs sources d’information. Cette approche ne remplace pas les référentiels ; elle permet d’interroger ce qu’ils garantissent effectivement pendant l’exploitation.
Assemblage, intégration et tests : un risque et une occasion de vérification
Pendant l’assemblage, l’intégration et les tests, plusieurs organisations interviennent sur les mêmes équipements. Les accès aux interfaces de diagnostic, aux logiciels embarqués, aux moyens de test et aux environnements industriels se multiplient. La sécurité des accès et la traçabilité des interventions deviennent alors essentielles.
Marc-Oliver Pahl a insisté sur le double caractère de cette étape : elle peut créer de nouvelles vulnérabilités lorsque des composants sont réunis, mais elle représente aussi une occasion privilégiée d’effectuer des vérifications physiques et des essais qui seront beaucoup plus difficiles après le lancement. D’où l’importance de tester la sécurité du système intégré et de prévoir dès cette phase les moyens d’observation nécessaires en exploitation.
Maintenir la confiance pendant la durée de vie d’un satellite
Un satellite peut fonctionner pendant de nombreuses années, alors que ses composants logiciels, leurs fournisseurs et les vulnérabilités connues évoluent. La maîtrise des dépendances doit donc se poursuivre bien après la livraison.
Les nomenclatures logicielles, ou Software Bills of Materials (SBOM), permettent de documenter les composants et de rechercher ceux qui pourraient être concernés par une vulnérabilité découverte ultérieurement. Elles ne suffisent toutefois pas à déterminer l’exploitabilité d’une faille dans une configuration opérationnelle donnée.
Il faut relier la traçabilité des dépendances au contexte d’utilisation et à des capacités d’observabilité intégrées dès la conception. Des informations issues des logiciels, des réseaux ou, selon les systèmes, de l’exécution matérielle peuvent contribuer au diagnostic lorsque les équipements ne sont plus physiquement accessibles.
Mises à jour en orbite : cybersécurité et sûreté de fonctionnement
Les mises à jour corrigent des vulnérabilités mais peuvent aussi introduire des défauts ou perturber une fonction critique. Une mise à jour correctement authentifiée n’est pas nécessairement sûre pour la mission.
Les contraintes de communication, de ressources et d’accès physique rendent particulièrement délicat l’arbitrage entre le risque de conserver une vulnérabilité et celui de modifier un système en orbite. Des tests représentatifs, des possibilités de retour arrière lorsqu’elles existent et une vérification après déploiement sont indispensables.
Cette question rapproche cybersécurité et sûreté de fonctionnement. Les recherches sur les systèmes cyber-physiques, les jumeaux numériques et la résilience peuvent contribuer à évaluer les conséquences d’une modification et à préserver les fonctions essentielles.
New Space : faire de la collaboration un levier de sécurité et d’innovation
Les acteurs du New Space apportent agilité et innovation, mais les exigences d’évaluation, de qualification et de cybersécurité peuvent représenter des coûts élevés pour les petites entreprises. Les intervenants ont souligné la nécessité d’éviter une opposition stérile entre innovation et sécurité.
Marc-Oliver Pahl a particulièrement défendu la collaboration comme responsabilité partagée : la défaillance d’un composant peut affecter le produit final, ses utilisateurs et la réputation de plusieurs organisations. La sécurité ne devrait donc pas être une simple obligation descendante imposée par l’intégrateur, mais un objectif commun aux fournisseurs, opérateurs et donneurs d’ordre.
Franck Perrin (Thales) a également mis en avant l’intérêt des coopérations entre grands groupes et entreprises innovantes. Les moyens de qualification et l’expérience des acteurs établis peuvent compléter la rapidité de développement des jeunes entreprises. La mutualisation de compétences, de moyens de test et de pratiques peut contribuer à élever le niveau de sécurité sans exclure les PME.
Souveraineté numérique : investir et préserver des alternatives
Les questions du public ont élargi le débat aux dépendances européennes envers certains logiciels, composants électroniques et technologies d’intelligence artificielle. L’accès à ces technologies, à leurs mises à jour et à leur support peut devenir un enjeu stratégique dans un contexte géopolitique changeant.
Stefan Tibar a rappelé l’intérêt de prioriser les dépendances les plus critiques. Franck Perrin a souligné les conséquences potentielles de l’évolution des relations internationales sur les chaînes industrielles. Antoine Hautin a mis ces questions en perspective avec d’autres secteurs d’infrastructures critiques.
Marc-Oliver Pahl a insisté sur la nécessité de conjuguer investissement dans des capacités européennes et architectures permettant la substitution. Il ne s’agit pas de renoncer aux technologies internationales, mais d’éviter les dépendances irréversibles grâce à la modularité, à l’interopérabilité et à la maîtrise des interfaces. La souveraineté demande une stratégie de long terme autant qu’une gestion des risques immédiats.
Perspectives de recherche : de la sécurité des composants à la résilience des missions
Les discussions rejoignent les recherches de la Chaire Cyber CNI sur la sécurité des systèmes distribués, la détection d’anomalies, l’observabilité cyber-physique, l’intelligence artificielle collaborative et la réponse aux incidents. Les infrastructures spatiales combinent équipements embarqués contraints, réseaux terrestres et orbitaux, dépendances logicielles, communications parfois intermittentes et possibilités limitées d’intervention physique.
Trois directions apparaissent complémentaires. Comprendre les dépendances et leurs conséquences : relier les inventaires de composants, leur provenance et leurs interactions aux fonctions de mission. Établir une confiance vérifiable : confronter les observations issues des réseaux, logiciels et signaux physiques pour identifier les comportements anormaux, tout en distinguant les attaques des défaillances. Développer la résilience : concevoir des mécanismes de confinement, de récupération et, lorsque nécessaire, de réponse autonome compatibles avec les contraintes de sûreté.
Ces questions ne peuvent être résolues par une seule discipline. Elles appellent une coopération étroite entre cybersécurité, systèmes distribués, ingénierie spatiale, sûreté de fonctionnement et partenaires industriels. L’objectif n’est pas seulement de protéger chaque composant, mais de contribuer au maintien d’un fonctionnement de mission digne de confiance même lorsqu’une partie du système est défaillante ou compromise.
Une responsabilité collective pour l’écosystème spatial européen
Au-delà des différences de perspective, plusieurs convergences se dégagent : connaître les dépendances, intégrer la sécurité dès la conception, compléter les référentiels par des vérifications techniques, accompagner les entreprises innovantes et investir dans des alternatives technologiques durables.
La résilience de la chaîne spatiale repose autant sur la coopération entre ses acteurs que sur les mécanismes techniques de protection. Fournisseurs, intégrateurs, opérateurs, institutions et chercheurs disposent de compétences complémentaires pour partager les connaissances, améliorer les pratiques et construire des solutions adaptées aux missions.
Pour la Chaire Cyber CNI, la question centrale est la suivante : comment maintenir la confiance et la résilience du système complet lorsque certains de ses composants ou fournisseurs présentent des vulnérabilités ?
Nous remercions chaleureusement Sabrina Barré (DragonFly Partners) pour l’animation, ainsi qu’Antoine Hautin (Almond), Franck Perrin (Thales) et Stefan Tibar (DGA) pour la richesse de leurs contributions. Merci également aux organisateurs de l’European Cyber Week et au Pôle d’excellence cyber pour cette occasion de dialogue. Nous nous réjouissons de poursuivre les échanges et de développer de nouvelles collaborations entre recherche, industrie et institutions.
Pour aller plus loin
- Pôle d’excellence cyber / Board of Cyber (2026), Observatoire de la performance cybersécurité du secteur spatial (170 entreprises, données arrêtées au 6 octobre 2026).
- ECSS-E-ST-80C (2024), Space Engineering – Security.
- Chaire Cyber CNI · Pôle d’excellence cyber

The chair brings together leading academic institutions, industry partners, and public stakeholders to address some of the most pressing cybersecurity challenges facing modern societies. Its work focuses on securing critical sectors such as energy, transportation, healthcare, telecommunications, and industrial systems against evolving cyber threats.
As Chairholder, I lead strategic research initiatives, foster collaboration between academia and industry, and contribute to advancing resilient and sovereign cybersecurity capabilities in Europe. The chair also plays an active role in talent development, technology transfer, and public dialogue, helping bridge the gap between cutting-edge research, operational security, and policy.
- Space Cybersecurity: Securing the Supply Chain from Supplier Trust to Mission Resilience - November 20, 2026
- Space Cybersecurity: Securing the Supply Chain from Supplier Trust to Mission Resilience - November 20, 2026
- Cybersécurité spatiale : sécuriser toute la chaîne de valeur, de la confiance dans les fournisseurs à la résilience des missions - November 20, 2026